REA – 開源的逆向分析工具,無需源碼、對話式分析軟件
REA是什麼
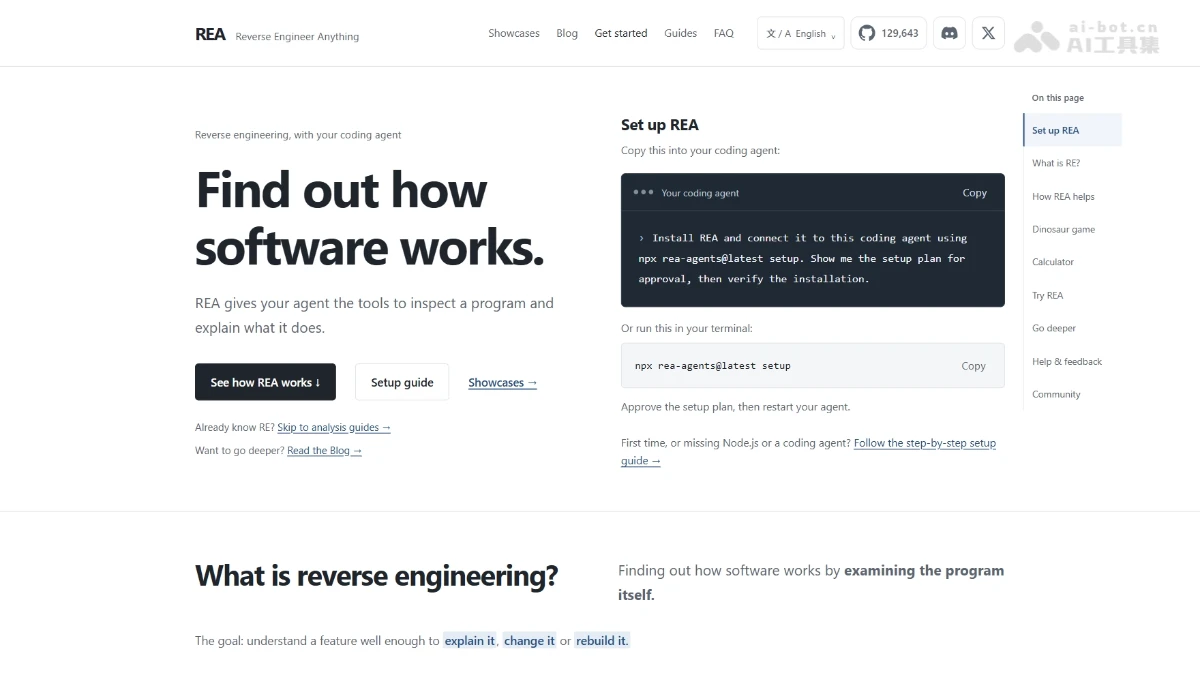
REA(Reverse Engineer Anything)是開源的逆向分析工具,通過 MCP 協議把 Claude Code、Codex、Cursor 等 AI 編程 Agent 與 Ghidra、Hopper、IDA 等逆向工具連接起來。REA讓 Agent 無需源碼可分析軟件,從原生二進制、Electron/JS 應用、APK、.NET 程序集到網站,追蹤功能實現邏輯並生成帶證據鏈的分析結果,重建相似功能。
REA的主要功能
原生二進制分析:解析 Mach-O、ELF、PE 等可執行文件,返回僞代碼、彙編、字符串、符號和調用關係。
JavaScript/Electron 應用分析:靜態梳理模塊、入口、IPC 通道和 source map,無需運行應用。
網站觀察:通過本地 Chrome DevTools 端點被動觀察瀏覽器行爲、頁面腳本和網絡請求。
.NET 程序集檢查:無需執行程序即可查看元數據、CIL 指令和原生代碼邊界。
Android 應用逆向:藉助 JADX 反編譯 APK,查看清單聲明、類和方法。
固件與包文件分析:用 Binwalk 提取固件區域,或直接生成 ZIP/APK/ASAR 等歸檔的文件清單。
版本差異對比:比較應用兩個版本的二進制差異,生成變更報告。
網絡抓包分析:解析 HAR 文件或 mitmproxy 捕獲,關聯請求與源碼位置。
代碼重建輔助:Agent 基於分析結果追蹤功能實現線索,爲項目編寫相似功能並驗證。
微信關注回覆“開源”,加入AI開源項目交流羣
如何使用REA
環境準備:安裝 Node.js(≥22.19 版本)和 npm,確保已安裝 Claude Code、Codex、Cursor 等任一支持的 AI 編程 Agent。
一鍵安裝:在終端運行 npx rea-agents@latest setup,選擇要接入的 Agent 並審覈配置變更。
審批配置:確認 setup 提出的 MCP server 註冊和 workflow 指令修改(會自動備份原配置),然後重啓你的 Agent。
準備逆向引擎(可選):深度分析原生二進制需已有 Hopper、Ghidra 或 IDA 安裝,純 JS/Electron 分析不需要。
用自然語言提問:向 Agent 描述目標,例如”分析 Notes 應用的搜索功能如何工作,展示證據,併爲我的項目實現類似功能”。
Agent 自動調查:Agent 通過 MCP 調用 REA 在本地分析目標,獲取帶證據鏈的僞代碼、調用鏈等結果。
REA的核心優勢
零逆向經驗門檻:無需學習反彙編和逆向技術,用自然語言向 AI Agent 提問可分析軟件。
打通主流 Agent 生態:同時支持 Claude Code、Codex、Cursor、Gemini CLI、Windsurf 等幾乎所有主流 AI 編程助手。
複用成熟逆向工具:底層調度 Ghidra、Hopper、IDA 等專業工具,站在幾十年逆向工程積累之上。
覆蓋目標極廣:從原生二進制、Electron/JS 應用、APK、.NET 到網站、固件、WASM,幾乎無死角。
證據鏈驅動:每個結論附帶僞代碼、彙編、調用關係等證據,結果可驗證。
本地分析保障隱私:全部分析在本地運行,目標軟件不會被上傳到雲端。
端到端自動化:從分析、追蹤調用鏈到生成可運行的相似實現,一條 Agent 工作流串到底。
REA的項目地址
項目官網:https://rea.tools/
GitHub倉庫:https://github.com/morluto/rea
REA可以分析什麼
目標類型
REA 返回內容
要求和指南
原生二進制
僞代碼、彙編、字符串、符號、調用和引用
Hopper、Ghidra 或 IDA;原生分析指南
離線 ELF 佈局
節區、段、原始符號/重定位和靜態緩解候選
Linux x64 上自備 pwntools;二進制診斷指南
Go 二進制
內嵌編譯器版本、模塊、替換和構建設置
內置靜態 ELF/PE/thin Mach-O 檢查;無需安裝 Go
WASM 文件
校驗、節區、精確的導入/導出 WAT 形式和解碼後的 WAT
自備 WABT 1.0.42;`inspect_wasm_artifact`
EVM 字節碼
調度選擇器、字節偏移、推斷的參數和可變性
Linux x64 本地原始/十六進制載體;離線 EVM 指南
Linux 崩潰記錄
原始備註、每個記錄線程的寄存器/信號和可選映射候選
Linux x64 自備 pwntools;可選 GDB/pwndbg;崩潰記錄指南
JavaScript / Electr